Internet si basa su un insieme di strati tecnici, ognuno dei quali svolge un ruolo specifico. Comprendere il funzionamento di Internet significa prima di tutto misurare come protocolli, cavi fisici e server collaborano per trasmettere dati da un punto all’altro del pianeta. Quali differenze separano questi diversi strati in termini di funzione, velocità e affidabilità?
Protocolli di rete e instradamento dei pacchetti: ciò che distingue ogni strato
Il modello che struttura Internet sovrappone diversi protocolli. Ognuno gestisce un ambito distinto, e confonderli significa ignorare dove si trovano i punti di fragilità di una connessione.
| Strato | Protocollo principale | Ruolo | Unità trasportata |
|---|---|---|---|
| Applicazione | HTTP / HTTPS | Scambio di pagine web, API | Richieste e risposte |
| Trasporto | TCP / UDP | Affidabilità (TCP) o velocità (UDP) | Segmenti / datagrammi |
| Rete (Internet) | IP (IPv4 / IPv6) | Indirizzamento e instradamento | Pacchetti |
| Collegamento / Fisico | Ethernet, Wi-Fi | Trasmissione sul supporto | Frame |
TCP suddivide i dati in pacchetti, assegna loro un numero d’ordine e poi verifica all’arrivo che nulla manchi. UDP sacrifica questo controllo a favore della latenza, rendendolo adatto per lo streaming video o i giochi online.
I router leggono l’indirizzo IP di destinazione presente in ogni pacchetto e scelgono il percorso più breve (o meno congestionato) verso la rete successiva. Questo meccanismo di instradamento spiega perché Internet non ha un centro unico: ogni router prende una decisione locale, e la somma di queste decisioni forma un instradamento globale.
Per coloro che desiderano comprendere Internet con CGI Network, il principio rimane lo stesso: una rete di reti interconnesse dove ogni nodo partecipa alla distribuzione delle informazioni.
DNS e indirizzi IP: la risoluzione dei nomi al centro della connessione
Digitare un’URL in un browser attiva una richiesta verso un server DNS. Questo server traduce il nome di dominio in un indirizzo IP utilizzabile dai protocolli di rete. Senza questo passaggio, la comunicazione tra dispositivi sarebbe limitata all’inserimento manuale di sequenze numeriche.
Il DNS funziona come un elenco distribuito a più livelli: server radice, server di dominio di primo livello (.fr, .com), e poi server autoritativo per il dominio interessato. Il risultato viene memorizzato nella cache localmente per un periodo definito (TTL), riducendo il numero di richieste ripetute.
IPv4, IPv6 e esaurimento degli indirizzi
IPv4 utilizza indirizzi codificati su 32 bit. Il numero di indirizzi disponibili è limitato, e il loro esaurimento ha portato al progressivo dispiegamento di IPv6, che codifica gli indirizzi su 128 bit. La coesistenza delle due versioni rimane la norma nella maggior parte delle reti di accesso.
I fornitori di accesso assegnano spesso un indirizzo IPv4 condiviso (tramite NAT) e un indirizzo IPv6 pubblico. Questa dualità a volte complica la diagnosi di connessione per gli utenti, poiché un servizio può funzionare su un protocollo e non sull’altro.
Resilienza delle infrastrutture fisiche e punti di vulnerabilità
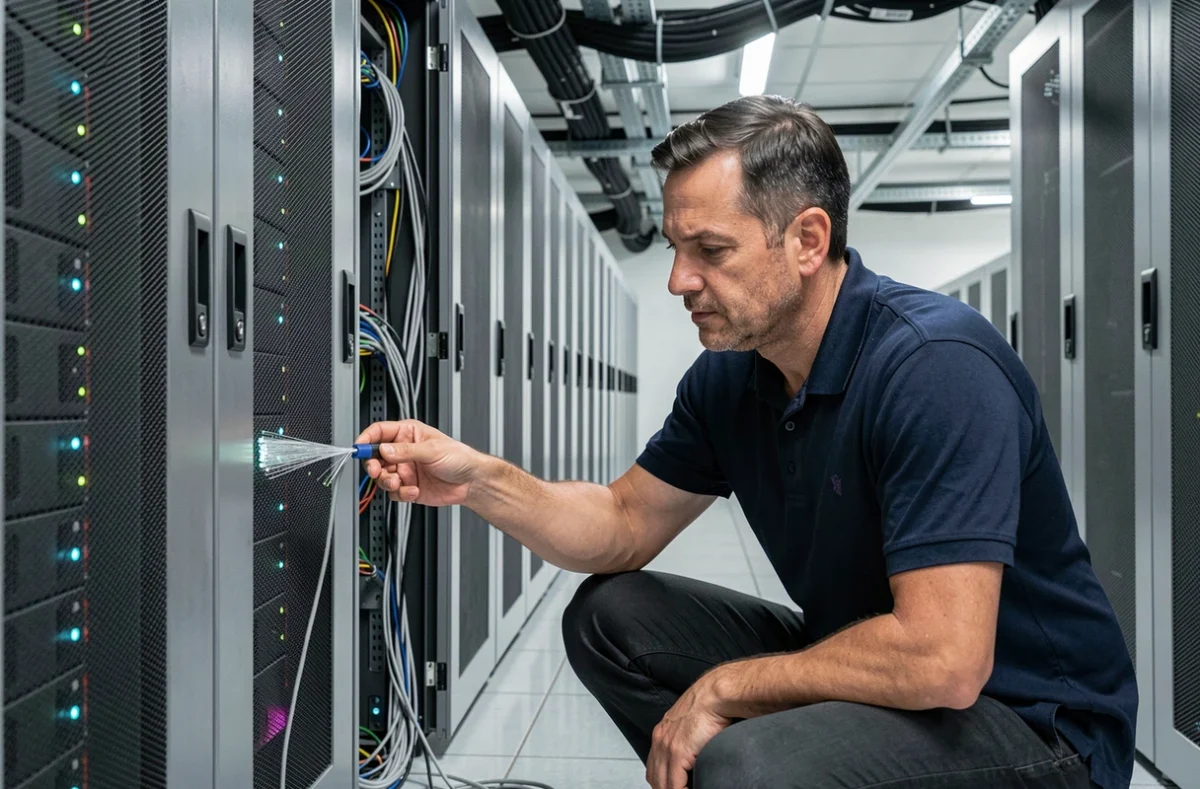
La maggior parte del traffico intercontinentale transita attraverso cavi sottomarini in fibra ottica. Questi cavi collegano i continenti e concentrano un volume considerevole di dati digitali. Il loro danneggiamento (ancora di nave, terremoto, usura) può isolare temporaneamente intere regioni.
- I cavi sottomarini invecchiati rappresentano un rischio crescente per la continuità del servizio, in particolare nei territori insulari che dipendono da un numero limitato di collegamenti.
- La ridondanza di rete, spesso presentata come una garanzia, può essa stessa costituire un punto di guasto unico se i percorsi di emergenza attraversano lo stesso condotto fisico.
- I centri dati (datacenter) garantiscono l’hosting di server web, DNS e applicativi. La loro concentrazione geografica crea una dipendenza da alcune aree.
Una rete ridondante sulla carta non lo è sempre in pratica: due fibre distinte che passano nella stessa trincea si interrompono insieme in caso di rottura.
Direttiva NIS2 e obblighi di cybersicurezza sui componenti di Internet
La direttiva europea NIS2 ha ampliato l’ambito delle entità soggette a requisiti di cybersicurezza. I fornitori DNS, i registri di domini, gli operatori cloud, i centri dati e le reti di distribuzione dei contenuti (CDN) rientrano ora tra i settori coperti.
Segnalazione degli incidenti: un calendario vincolante
NIS2 impone un processo in tre fasi per gli incidenti significativi:
- Allerta precoce entro 24 ore dopo la rilevazione dell’incidente.
- Notifica dettagliata entro 72 ore, includendo una prima valutazione dell’impatto.
- Rapporto finale entro un mese, con le misure correttive applicate.
Questi obblighi riguardano direttamente i componenti fondamentali di Internet: DNS, cloud, CDN. D’altra parte, la Francia non aveva completato la trasposizione di NIS2 entro la scadenza europea di ottobre 2024, creando una situazione di incertezza giuridica per gli operatori interessati.
Gestione dei rischi richiesta
La direttiva impone alle entità coperte una gestione dei rischi che include la continuità operativa, la sicurezza della catena di approvvigionamento, la gestione delle vulnerabilità e l’autenticazione multifattoriale. Questi requisiti si applicano indipendentemente dalla dimensione dell’organizzazione, a condizione che essa gestisca un servizio elencato.
Il funzionamento di Internet dipende tanto dall’infrastruttura fisica quanto dai protocolli software e dal quadro normativo che li regola. L’affidabilità della rete si gioca a ogni strato, dal cavo sottomarino al server DNS, passando per gli obblighi di segnalazione imposti agli operatori. Ogni anello assente o difettoso è sufficiente a interrompere la catena.