Internet se basa en una pila de capas técnicas, cada una de las cuales cumple un papel específico. Comprender el funcionamiento de Internet es, ante todo, medir cómo los protocolos, los cables físicos y los servidores cooperan para transmitir datos de un punto a otro del planeta. ¿Qué diferencias existen entre estas diferentes capas en términos de función, velocidad y fiabilidad?
Protocolos de red y enrutamiento de paquetes: lo que distingue a cada capa
El modelo que estructura Internet superpone varios protocolos. Cada uno gestiona un ámbito distinto, y confundirlos equivale a ignorar dónde se encuentran los puntos de fragilidad de una conexión.
| Capa | Protocolo principal | Papel | Unidad transportada |
|---|---|---|---|
| Aplicación | HTTP / HTTPS | Intercambio de páginas web, API | Solicitudes y respuestas |
| Transporte | TCP / UDP | Fiabilidad (TCP) o rapidez (UDP) | Segmentos / datagramas |
| Red (Internet) | IP (IPv4 / IPv6) | Direccionamiento y enrutamiento | Paquetes |
| Enlace / Físico | Ethernet, Wi-Fi | Transmisión sobre el soporte | Tramas |
TCP divide los datos en paquetes, les asigna un número de orden y luego verifica a la llegada que no falte nada. UDP sacrifica este control en favor de la latencia, lo que lo hace adecuado para la transmisión de video o juegos en línea.
Los enrutadores leen la dirección IP de destino inscrita en cada paquete y eligen el camino más corto (o el menos congestionado) hacia la siguiente red. Este mecanismo de enrutamiento explica por qué Internet no tiene un centro único: cada enrutador toma una decisión local, y la suma de estas decisiones forma un enrutamiento global.
Para aquellos que desean comprender Internet con CGI Network, el principio sigue siendo el mismo: una red de redes interconectadas donde cada nodo participa en la distribución de la información.
DNS y direcciones IP: la resolución de nombres en el corazón de la conexión
Escribir una URL en un navegador desencadena una solicitud a un servidor DNS. Este servidor traduce el nombre de dominio en una dirección IP utilizable por los protocolos de red. Sin este paso, la comunicación entre dispositivos estaría limitada a la entrada manual de secuencias numéricas.
El DNS funciona como un directorio distribuido en varios niveles: servidor raíz, servidor de dominio de primer nivel (.fr, .com), y luego servidor autoritativo para el dominio correspondiente. El resultado se almacena en caché localmente durante un período definido (TTL), lo que reduce el número de solicitudes repetidas.
IPv4, IPv6 y agotamiento de direcciones
IPv4 utiliza direcciones codificadas en 32 bits. El número de direcciones disponibles es limitado, y su agotamiento ha llevado al despliegue progresivo de IPv6, que codifica las direcciones en 128 bits. La coexistencia de las dos versiones sigue siendo la norma en la mayoría de las redes de acceso.
Los proveedores de acceso a menudo asignan una dirección IPv4 compartida (a través de NAT) y una dirección IPv6 pública. Esta dualidad a veces complica el diagnóstico de conexión para los usuarios, ya que un servicio puede funcionar en un protocolo y no en el otro.
Resiliencia de las infraestructuras físicas y puntos de vulnerabilidad
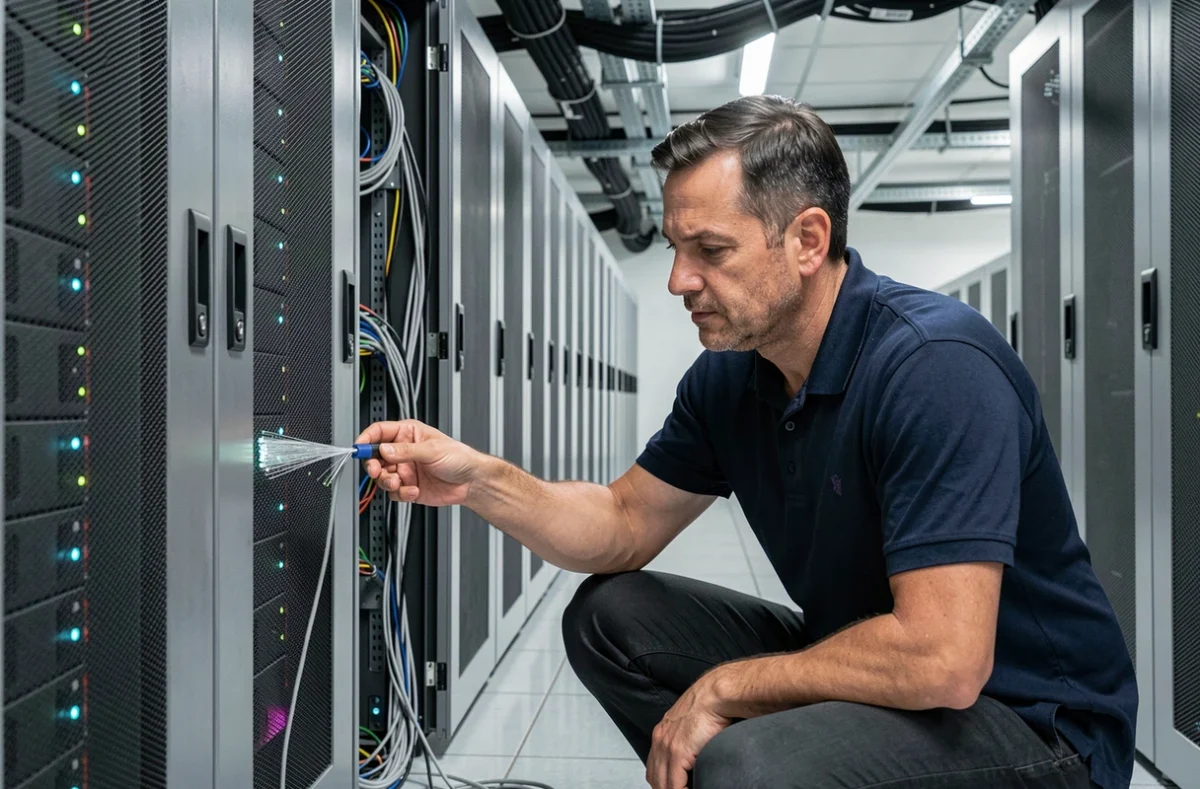
La mayoría del tráfico intercontinental transita por cables submarinos de fibra óptica. Estos cables conectan los continentes y concentran un volumen considerable de datos digitales. Su daño (ancla de barco, terremoto, desgaste) puede aislar temporalmente regiones enteras.
- Los cables submarinos envejecidos representan un riesgo creciente para la continuidad del servicio, especialmente en territorios insulares que dependen de un número limitado de enlaces.
- La redundancia de red, a menudo presentada como una garantía, puede convertirse en un punto de fallo único si los caminos de respaldo utilizan el mismo conducto físico.
- Los centros de datos (datacenters) aseguran el alojamiento de servidores web, DNS y de aplicaciones. Su concentración geográfica crea una dependencia de algunas zonas.
Una red redundante sobre el papel no siempre lo es en la práctica: dos fibras distintas que pasan por la misma zanja caen juntas en caso de corte.
Directiva NIS2 y obligaciones de ciberseguridad sobre los componentes de Internet
La directiva europea NIS2 ha ampliado el ámbito de las entidades sometidas a requisitos de ciberseguridad. Los proveedores de DNS, los registros de dominios, los operadores de la nube, los centros de datos y las redes de distribución de contenido (CDN) ahora figuran entre los sectores cubiertos.
Notificación de incidentes: un calendario estricto
NIS2 impone un proceso en tres etapas para los incidentes significativos:
- Alerta temprana en 24 horas tras la detección del incidente.
- Notificación detallada en 72 horas, incluyendo una primera evaluación del impacto.
- Informe final en un plazo de un mes, con las medidas correctivas aplicadas.
Estas obligaciones afectan directamente a los componentes fundamentales de Internet: DNS, nube, CDN. Sin embargo, Francia no había completado la transposición de NIS2 en la fecha límite europea de octubre de 2024, lo que crea una incertidumbre jurídica para los operadores afectados.
Gestión de riesgos requerida
La directiva impone a las entidades cubiertas una gestión de riesgos que incluya la continuidad del negocio, la seguridad de la cadena de suministro, el tratamiento de vulnerabilidades y la autenticación multifactor. Estos requisitos se aplican independientemente del tamaño de la organización siempre que opere un servicio listado.
El funcionamiento de Internet depende tanto de la infraestructura física como de los protocolos de software y del marco regulatorio que los rige. La fiabilidad de la red se juega en cada capa, desde el cable submarino hasta el servidor DNS, pasando por las obligaciones de notificación impuestas a los operadores. Cada eslabón ausente o defectuoso es suficiente para interrumpir la cadena.